Transkript anzeigen (falls vorhanden)

0:00:13–0:00:20
Ich habe gedacht, wir gehen wieder mal in die Geschichte der IT und ein bisschen weiter zurück.
0:00:20–0:00:23
Weil ich bin heute wieder mal konfrontiert gewesen.
0:00:24–0:00:29
Ich bin eine Kundin, die gesagt hat, oder wo ich gefragt habe,
0:00:29–0:00:30
was ist denn dein Passwort?
0:00:31–0:00:34
Und sie hat gesagt, ich habe kein Passwort. Und dann habe ich gedacht...
0:00:34–0:00:35
Für was?
0:00:36–0:00:37
Für die iCloud.
0:00:38–0:00:39
Geht das überhaupt?
0:00:39–0:00:42
Nein, natürlich nicht. Und dann habe ich gedacht, wir müssen mal über Passwörter
0:00:42–0:00:44
reden, wie das überhaupt angefangen hat.
0:00:44–0:00:47
Und dass wir zum Beispiel, was ich lange nicht gewusst habe,
0:00:47–0:00:51
es gibt Menschen, die in den Passwörtern Leerschläge haben, was mich bis heute
0:00:51–0:00:53
nervös macht, aber irgendwie geht.
0:00:54–0:01:01
Und ich habe gedacht, wir können mal ganz, ganz zurück, weil jüngere Leute wissen
0:01:01–0:01:05
gar nicht mehr, wie das war, dass man Passwort 1, 2, 3, 4 hat können.
0:01:05–0:01:08
Das allererste Passwort war, das wir je gemacht haben.
0:01:09–0:01:14
Genau, mein allererster Passwort, das ich je gemacht habe, war 000077.
0:01:15–0:01:17
Maximale Sicherheit für meinen Mail-Account.
0:01:19–0:01:20
Ist er jemals gehackt worden?
0:01:20–0:01:25
Nein, gar nicht, weil das war analog Modemzeit. Und ich finde eigentlich das
0:01:25–0:01:29
Passwort etwas recht spannend, weil man...
0:01:30–0:01:39
Auch über die ganze Evolution der IT einen völlig neuen Umgang mit dem Passwort gefunden hat.
0:01:39–0:01:45
Wo, ich glaube, viele Leute, es ist jetzt auch mega abstrakt geworden,
0:01:45–0:01:50
wo wir jetzt sind mit dem Passwort, mit Fingerabdruck und so weiter.
0:01:51–0:01:54
Und wenn man halt wirklich ganz zu Anfang geht, mir ist dann nur so bei dieser
0:01:54–0:01:59
Überlegung in Sinn gekommen, Windows 98 haben wir Benutzerkonten gemacht. Ja, ich erinnere mich.
0:02:00–0:02:03
Dann hat er es gestartet, dann hat er den Nutzernamen angezeigt und dann hat
0:02:03–0:02:06
man das Kennwort eingeben können. Und wenn man etwas Falsches eingeben hat,
0:02:06–0:02:08
hat er gesagt, das Kennwort falsch.
0:02:08–0:02:13
Und dann haben wir aber auch abbrechen gedruckt und es ist gleich ins Betriebssystem
0:02:13–0:02:16
gekommen. Ja, aber das ist... Oben das haben wir gehabt.
0:02:16–0:02:19
Ist auch scheisse gleich gewesen, weil du hättest auch einfach eine Diskette
0:02:19–0:02:25
nehmen, um ihn aufzustarten. Und dann ist alles offen gewesen und es hat einfach...
0:02:25–0:02:30
Das sind so die unschuldigen Zeiten gewesen natürlich. Es war wirklich unschuldig.
0:02:30–0:02:34
Jeder hatte seinen Computer zu Hause, der nicht am Internet gehangt.
0:02:35–0:02:36
Dann kam
0:02:38–0:02:39
das Internet. Wir
0:02:42–0:02:46
hatten auch gemerkt, dass Microsoft völlig überrascht war, dass das Internet
0:02:46–0:02:53
gekommen ist. Sie hatten dann ihr Betriebssystem auch nicht so richtig darauf getrimmt.
0:02:54–0:02:56
Ich glaube, war das Windows 98?
0:02:59–0:03:03
Wenn du das standardmäßig konfiguriert hattest, dann hattest du gewisse Ordner
0:03:03–0:03:07
gegenüber dem Internet freigegeben. Und offen gewesen. Und jeder konnte draufgehen.
0:03:07–0:03:09
Du hast auch freigegebenen Ordner gehabt.
0:03:09–0:03:15
Ja, ich meine, grossartig. Also aus heutiger Sicht ist das...
0:03:16–0:03:19
Es war eine unglaubliche Naivität, oder?
0:03:19–0:03:28
Ja, es hat auch teilweise Passwörter in einer Form von Schlüsseln dargezeigt, also mit Punkten.
0:03:29–0:03:35
Aber Punkte haben die Anzahl Zeichen widerspiegelt. Es hat drei Zeichen gesehen.
0:03:36–0:03:39
Wenn du vier Punkte gesehen hast, hast du gewusst, das Passwort ist einfach
0:03:39–0:03:42
vier Zeichen lang. Also ist es wahrscheinlich die Postleitzahl.
0:03:42–0:03:43
Oder eins, zwei, drei, vier.
0:03:43–0:03:44
Oder den Jahrgang.
0:03:44–0:03:52
Oder so erzählen. Und das ist eigentlich so die erste Stufe.
0:03:52–0:03:57
Ich glaube, mit dem Internet hat sich dann recht schnell viel verändert.
0:03:57–0:04:00
Also ich glaube, dort ist man,
0:04:01–0:04:04
Vielleicht nicht am Anfang, aber gleich mal damit konfrontiert war,
0:04:04–0:04:10
dass man irgendwelche Accounts haben musste oder sich irgendwo registrieren
0:04:10–0:04:15
für, keine Ahnung, Online-Shopping vielleicht am Anfang?
0:04:16–0:04:17
Wahrscheinlich nicht als erstes,
0:04:17–0:04:18
Glaube ich. Oder so Dienst?
0:04:18–0:04:22
Ich glaube, Mail? Ich glaube, Mail trifft es recht gut. Ich würde sagen,
0:04:22–0:04:26
die Mail war für die allermeisten Leute wahrscheinlich das erste Mal,
0:04:26–0:04:31
als sie mit einem Account in Berührung gekommen sind und sich das überlegen mussten.
0:04:32–0:04:35
Und was auch ein bisschen darauf ankam, ist, wie gut das das Passwort war.
0:04:35–0:04:39
Aber du bist mit 1, 2, 3, 5, 6 relativ lange durchgekommen.
0:04:39–0:04:40
Ja.
0:04:40–0:04:43
Das ging eigentlich problemlos am Anfang.
0:04:43–0:04:47
Ich würde sagen, mein erster Passwort war wahrscheinlich an der Uni Zürich,
0:04:47–0:04:54
als ich 1996 oder vielleicht so irgendwann mal an das Rechenzentrum wollte dort.
0:04:54–0:05:00
Und dann hast du dort natürlich so einen Zugang gehabt, der mit deinem Benutzernamen
0:05:00–0:05:03
und auch mit Passworten gesichert war.
0:05:03–0:05:05
Aber das ist dir gegeben worden?
0:05:05–0:05:10
Das hast du dann nicht bekommen, ja. Aber das könnte jetzt wirklich bringen
0:05:10–0:05:11
nicht mehr zusammen. Keine Ahnung mehr.
0:05:12–0:05:18
Ja. Und dann ist es gerade mit Mit diesen Passwörtern kam ich in die Situation,
0:05:18–0:05:23
da kann ich mich gut erinnern, das war so 2000er Jahre, auch wieder in der Lehre,
0:05:23–0:05:25
98, so ein bisschen dort rum,
0:05:26–0:05:29
dass dann einfach die Leute gesagt haben, ich nehme einfach überall das gleiche Passwort.
0:05:30–0:05:32
Genau, das habe ich auch gemacht am Anfang.
0:05:32–0:05:36
Ich habe das auch gemacht. Ich bin relativ lange,
0:05:37–0:05:46
mit dem 0000 000077 Passwort rumgelaufen und habe dann, glaube ich,
0:05:46–0:05:50
erst so ein wenig im Internet so ein wenig angefangen zu wechseln und habe dann,
0:05:51–0:05:53
00007 Ausrufzeichen genommen.
0:05:54–0:05:56
Das war dann so der nächste Schritt.
0:05:57–0:06:01
Weil das ist eigentlich das, was das nächste passiert ist, dass dann die ersten
0:06:01–0:06:06
Dienste gekommen sind und gesagt haben, Du kannst jetzt nicht mehr einfach ein
0:06:06–0:06:12
Passwort nur mit Zahlen nehmen, sondern es muss ein Buchstaben drin sein.
0:06:13–0:06:19
Und dann ist gekommen, es muss ein Buchstaben und Zahl drin haben.
0:06:20–0:06:23
Und dann ist gekommen, es muss mindestens zwölf Zeichen haben.
0:06:23–0:06:25
Und dann ist es ein bisschen kompliziert.
0:06:25–0:06:26
Genau, genau.
0:06:27–0:06:31
Und ich mag mich noch erinnern, dass dann eigentlich das angefangen hat mit
0:06:31–0:06:38
den Passwortlisten auf Word, wo die Leute auf ihrem PC auf dem Desktop ein Excel
0:06:38–0:06:41
oder ein Word gehabt haben mit allen Passwörtern.
0:06:41–0:06:45
Und dass es eigentlich auch nicht verschlüsselt war, sondern es war dann einfach das.
0:06:46–0:06:48
Und man hat dann einfach gesagt, da kommt ja niemand in mein Haus,
0:06:48–0:06:50
dann ist das ja auch kein Problem.
0:06:50–0:06:55
So, das war die Ausgangslage mit diesen Passwörtern.
0:06:55–0:07:03
Ich bin jetzt in meinem Passwortmanager, was mein ältester Passwort war.
0:07:03–0:07:06
Aber ich sehe, die ältesten Einträge, die ich gefunden habe,
0:07:06–0:07:08
gehen dieses Jahr 2010 zurück.
0:07:09–0:07:10
Du hast seit 2010 Passwortmanager?
0:07:10–0:07:15
Offenbar habe ich seit 2010 nicht nur einen Passwortmanager,
0:07:15–0:07:18
sondern auch diesen. Oh krass.
0:07:19–0:07:24
Du bist extrem... Wie sehe ich das? Nach Erstellungsdatum?
0:07:25–0:07:26
Ja, genau.
0:07:26–0:07:29
Ich kann runter, ich kann runter.
0:07:31–0:07:32
Oh, krass.
0:07:33–0:07:38
Und ich sehe jetzt da... Okay, ich habe... Ich habe...
0:07:39–0:07:42
Ich sehe, was ich... Ich kann es ja verraten, weil ich glaube,
0:07:42–0:07:44
ich brauche das Passwort nicht mehr.
0:07:44–0:07:52
Ich habe in dem Jahr 2010 in Tiskali eine Mailadresse...
0:07:52–0:07:53
Tiskali, gibt es das noch?
0:07:53–0:07:55
Ich glaube, das gibt es nicht mehr, oder?
0:07:55–0:07:57
Tiskali? Das ist Gmx worden?
0:07:58–0:07:58
Sicher?
0:07:59–0:08:00
Unsicher?
0:08:02–0:08:09
Tiscali. Es hat nicht mal ein Wikipedia-Mail. Jetzt...
0:08:14–0:08:16
Aber das ist jetzt Italien.
0:08:16–0:08:18
Das ist falsch.
0:08:18–0:08:21
Das ist nicht das. Ich hatte das im Fall nicht mehr auf dem Schirm.
0:08:21–0:08:23
Ich habe jetzt aber da mein Passwort gefunden.
0:08:23–0:08:24
Von wann ist,
0:08:27–0:08:27
es?
0:08:27–0:08:32
Von 2010. Und das ist... Ich muss schauen, es ist
0:08:34–0:08:38
Ich sage es jetzt, was ich 2010, wenn ich Passwörter gemacht habe,
0:08:38–0:08:41
ich hatte einen Maschendrahtzaun. Ja.
0:08:42–0:08:47
Ist das hier das Lieb vom Stefan Raab rausgekommen? Wahrscheinlich ungefähr.
0:08:47–0:08:49
Mit viel Maschendrahtzaun, das könnte gerade sein.
0:08:49–0:08:50
Und dann habe ich aber das T.
0:08:52–0:08:53
1999.
0:08:55–0:08:58
Oh nein, dann ist es. Dann könnte es natürlich sein, dass ich das gleiche Passwort
0:08:59–0:09:03
seit 1999 bis 2010 rumgeschleppt habe.
0:09:03–0:09:06
Und aber ein T durch ein Plus ersetzt.
0:09:07–0:09:09
Waschen dran plus Zaun?
0:09:09–0:09:10
Ja.
0:09:11–0:09:12
Das ist aber crazy.
0:09:12–0:09:14
Crazy, ja. Das war nicht hackbar.
0:09:14–0:09:16
Und ein Z können wir noch durch.
0:09:16–0:09:19
Ein Zwei ersetzen. Nein, auf diese Idee bin ich nicht gekommen.
0:09:22–0:09:26
Okay. Ich habe mit meinem Passwortmanager, ich bin erstaunt,
0:09:26–0:09:30
ich habe 2013 angefangen. Ich habe gedacht, das ist viel später gewesen.
0:09:30–0:09:33
2013 habe ich den Passwortmanager in Betrieb genommen.
0:09:35–0:09:39
Das Problem ist, bei den ersten Einträgen, die ich da habe,
0:09:40–0:09:44
weiss ich, dass ich die Passwörter alle mal geändert habe, weil da sind jetzt
0:09:44–0:09:51
so AXA und LinkedIn drin und da habe ich schon komische Passwörter.
0:09:51–0:09:53
Ich bin aber überzeugt, das hat da noch...
0:09:55–0:09:59
Andere Sachen drin, die schrecklich sind.
0:09:59–0:09:59
Ja.
0:10:00–0:10:01
Aber, tja.
0:10:02–0:10:05
Ja, ich meine, über die Jahre sammeln sich natürlich auch viele
0:10:08–0:10:16
so Sachen an, aber ich sehe nirgendwo in diesem Keypass, wie viele Passwörter
0:10:16–0:10:22
eigentlich da drin stecken. Also die gesamte Menge, weil es ist alles so nach Ordner sortiert.
0:10:23–0:10:25
Mich würde eigentlich interessieren...
0:10:25–0:10:31
Ich sehe das auf dem Handy. Auf dem Handy sehe ich, wie viele Passwörter ich habe.
0:10:31–0:10:34
Darf ich räteln? Es sind über 400.
0:10:34–0:10:40
613. Ah, okay. Ja gut, kann man machen.
0:10:40–0:10:44
Ich sehe es, glaube ich, wirklich nicht. Leider.
0:10:44–0:10:50
Tja, egal. Es sind dann zuerst Passwörter komplizierter geworden.
0:10:51–0:10:56
Und dann, hätte ich gesagt, sind die Banken gekommen mit zwei Faktoren.
0:10:56–0:10:57
Die sind früher gewesen.
0:10:58–0:11:03
Ja, dort hat es schon ganz... Ja. Früher hat es die Papierliste gegeben,
0:11:03–0:11:06
wo du dann immer hast, einen von denen zu suchen.
0:11:06–0:11:10
Genau, ich hätte jetzt auch gesagt, bei mir am Anfang Papier. Dann hat man müssen...
0:11:11–0:11:15
Ich weiss gar nicht, ob man die dann wieder hat brauchen können.
0:11:15–0:11:19
Ob man die Liste, einfach mit 50 und immer wieder von denen...
0:11:19–0:11:21
Nein, hast du sie abstrichen...
0:11:21–0:11:24
Ich musste die Abstreichen und dann kam der nächste.
0:11:24–0:11:27
Wenn du am Ende warst, haben sie den neuen geschickt oder hast du es vielleicht
0:11:27–0:11:31
auch bestellen und noch 5 Franken 50 Gebühren dafür zahlen.
0:11:31–0:11:39
Nein, das war noch besser. Und das war das System, wo es Banken etablierten,
0:11:39–0:11:41
dass wir den zweiten Faktor brauchten.
0:11:41–0:11:44
Das heisst, wir haben die Vertragsnummern eingegeben, das Passwort eingegeben
0:11:44–0:11:46
und dann nochmals etwas Zusätzliches.
0:11:46–0:11:51
Es war einerseits die Liste. Ich weiss, die Post hatte so ein kleines kleines
0:11:51–0:11:55
Kästchen, wo ich das Kärtchen einstecken musste und dann den PIN von meiner
0:11:55–0:11:59
Postkarte eingegeben und dann gab es mir einen Code und so konnte ich mich einloggen.
0:11:59–0:12:02
Das waren so die ersten Sicherheitsgeschichten.
0:12:02–0:12:04
Spannend finde ich aber, dass,
0:12:06–0:12:10
für andere Dienste die Zwei-Faktoren-Authentifizierung viel,
0:12:10–0:12:11
viel später gekommen ist.
0:12:14–0:12:21
Die Bank hatte es, und dann habe ich das Gefühl, dass bei mir Versicherungen langsam gekommen sind.
0:12:23–0:12:27
Aber Dienste wie Mail,
0:12:28–0:12:34
oder Online-Jobs oder sonst irgendwelche Plattformen, die haben das ewig nicht
0:12:34–0:12:39
angeboten und erzwingen es bis heute nur zum Teil.
0:12:39–0:12:44
Ganz, ganz lang ging und es gab auch wirklich eine riesenlange Periode,
0:12:44–0:12:50
in der das Phishing dann wirklich blüht hat, in allen möglichen und unmöglichen Varianten.
0:12:53–0:12:58
Phishing heisst ja Password-Phishing, da tut man den Leuten mit Tricks ihre
0:12:58–0:13:05
Passwörter abluchsen und dann kommt man halt in diese Systeme und kann posten gehen oder
0:13:06–0:13:08
Identitätstiebstahl betreiben.
0:13:08–0:13:14
Und wenn man das heute sieht, was da zum Beispiel an so einem iCloud-Account
0:13:14–0:13:18
oder Cloud-Account oder so hängt, dann ist es natürlich sinnvoll,
0:13:18–0:13:20
den wirklich auch zu schützen.
0:13:20–0:13:28
Und heute hat man eben die Authentifizierungs-Apps, die einem den Einmal-Code generieren.
0:13:28–0:13:34
Und das sollte eigentlich im Idealfall, sogar wenn du dein Passwort verlierst
0:13:34–0:13:37
und es nicht merkst, verhindern, dass jemand wirklich in dein
0:13:39–0:13:44
Konto einbrechen kann. Ausser wenn dann natürlich jemand anruft und sagt,
0:13:44–0:13:48
hey, wir sind von deiner Bank, wir müssen schnell kontrollieren, ob deine
0:13:49–0:13:54
Zwei-Faktor-App gut funktioniert, könnten sie uns bitte gerade den Faktor zeigen,
0:13:54–0:13:59
der angezeigt wird, dann kommt man trotzdem ein.
0:13:59–0:14:02
Das ist eigentlich das, was beim Phishing passiert, das ist vielen ganz klar,
0:14:02–0:14:09
mit Zwei-Faktor- Authentifizierung, könnt ihr auf ein Phishing-Mail hineinkommen
0:14:09–0:14:12
und das funktioniert eigentlich so, dass ihr das Mail bekommt.
0:14:13–0:14:16
In diesem Fall ein gefälschtes Mail meiner Bank.
0:14:17–0:14:25
Ich klicke den Link an und komme dann auf eine Webseite, die aussehen wie die Webseite dieser Bank.
0:14:25–0:14:28
Genau, und der fragt nach dem zweiten Faktor.
0:14:28–0:14:34
Genau, die sieht genau gleich aus. Und dann gebe ich meinen Benutzernamen und mein Passwort ein.
0:14:34–0:14:40
Und dann wird das, jetzt muss man sich das schnell bildlich vorstellen,
0:14:40–0:14:45
die Informationen werden jetzt an einen Zwischenserver geschickt.
0:14:45–0:14:46
Nein, wir machen es einfach.
0:14:47–0:14:49
Ich sitze mich mit meinem Laptop jetzt dazwischen.
0:14:50–0:14:54
Zwischen euch und der Bank. Das heisst, ich stelle euch die gefälschte Seite
0:14:54–0:14:59
zur Verfügung, ihr gebt eure Informationen ein, dann sehe ich die Informationen,
0:14:59–0:15:03
dann gehe ich auf Bankseite, gebe die Informationen ein und dann fragte ich
0:15:03–0:15:04
mich nach dem Zweifaktor.
0:15:05–0:15:07
Und dann spiele ich OI wieder...
0:15:08–0:15:13
Gib mir den Code ein von zwei Faktoren, dann schickt ihr mir das weiter und
0:15:13–0:15:15
ich gebe es bei der richtigen Bank wieder rein und dann bin ich drin.
0:15:15–0:15:18
Das ist eigentlich der Mechanismus. Natürlich sitzt kein Mensch dazwischen,
0:15:19–0:15:20
aber das ist eigentlich das, was passiert.
0:15:21–0:15:24
Und darum kann man mittlerweile auch zwei Faktor-Authentifizierungen wirklich,
0:15:25–0:15:28
umgehen, wenn ihr nicht vorsichtig seid bei diesen Phishing-Mails.
0:15:29–0:15:32
Man muss wirklich aufpassen, wenn ihr die Mails bekommt, dass ihr,
0:15:33–0:15:39
oben auch in den Domain hin schaut, sieht das irgendwie komisch aus oder steht
0:15:39–0:15:43
da wirklich in die Bank und ja, die dann manchmal nicht so schnell reagieren,
0:15:43–0:15:46
sondern das Mail 24 Stunden weglegen und dann nochmal schauen,
0:15:46–0:15:47
weil dann sieht man es oft.
0:15:47–0:15:52
Genau und aus dem Grund haben die Banken dann natürlich noch ein bisschen härterer
0:15:52–0:15:55
Mechanismus inzwischen, dass sie nicht mehr sagen, du musst einfach den Code
0:15:55–0:16:00
eingeben, sondern du vielleicht, wenn du dich am Computer einloggen willst, dass du dich dann
0:16:01–0:16:08
gleichzeitig an dein Smartphone mit einer App, mit einer Authentifizierungs-App musst ausweisen,
0:16:08–0:16:12
wo du dort im Grunde noch nichts eingeben musst, sondern nur einfach bestätigen,
0:16:12–0:16:15
dass du gerade jetzt in diesem Moment zugreifen willst oder so.
0:16:15–0:16:21
Oder vielleicht noch, bei der ZKB musst du glaube ich sogar noch den QR-Code abscannen und so.
0:16:22–0:16:25
Und mein Arbeitgeber hat auch so etwas, dass ich, wenn ich mich auch am Computer
0:16:25–0:16:33
einlogge, muss ich das am Handy mit der App noch quittieren quasi und dann das ist wahnsinnig müde.
0:16:33–0:16:37
Das musst du etwa fünfmal am Tag machen und dann hast du dein Handy irgendwo und dann...
0:16:38–0:16:41
Also, ja, es ist auch ein bisschen mühsam, aber auf eine Art versteht man es
0:16:41–0:16:45
natürlich mit den Abhängigkeiten, die da fängt, dahinter zu stecken.
0:16:45–0:16:51
Ja, und ich glaube, das ist auch ein Punkt, warum die Sicherheit immer hinterein
0:16:51–0:16:56
hinkt, weil es gibt immer wieder irgendeinen Weg, um dann irgendein Hintertörchen zu finden.
0:16:56–0:17:00
Was die Banken jetzt auch gemacht haben, ist, dass wenn...
0:17:01–0:17:07
Wenn jetzt jemand auf mein Konto geht und drauf ist, also ich habe meinen Benutzernamen
0:17:07–0:17:10
rausgegeben, mein Passwort rausgegeben, er hat zwei Faktoren bekommen,
0:17:10–0:17:13
er ist auf meinem Konto, und jetzt will er ja Geld überweisen,
0:17:14–0:17:19
und jetzt überweist er ja nicht 50 Franken, sondern er überweist vielleicht 5'000 Franken,
0:17:20–0:17:24
dann kommt jetzt neu, wenn die Bank erkennt, hey, das ist ein Konto,
0:17:24–0:17:29
das ich noch nie gesehen habe, das sagt mir nichts, dann müsst ihr das aktiv nochmal bestätigen.
0:17:29–0:17:33
Also dann kommt wie nochmal eine Sicherheitsgeschichte, solange ihr das Konto
0:17:33–0:17:36
nicht kennt, dass ihr wirklich nochmal auf dem Handy bestätigen müsst,
0:17:36–0:17:39
möchtet ihr die Zahlung wirklich machen oder nicht.
0:17:39–0:17:42
Und es nervt, ich habe das auch schon gehabt, es nervt, weil dann findest du
0:17:42–0:17:48
jetzt, mach einfach oder ich habe jetzt keine Bock auf das, aber es ist durchaus
0:17:48–0:17:49
sinnvoll, kann man sagen.
0:17:49–0:17:54
Und was ich auch schon gehabt habe, ist, ich habe für die Kaffeerösterei,
0:17:54–0:17:58
ich weiss nicht mehr wie viel das war,
0:18:00–0:18:04
aber um die 15'000 Franken, habe ich ins Ausland überweisen,
0:18:04–0:18:06
wegen der Kaffeelieferung.
0:18:06–0:18:08
Auf Nigeria oder so? Auf...
0:18:09–0:18:10
Kolumbien.
0:18:13–0:18:17
Nein. War das Rotterdam? Wo kam das an? Ich weiss es nicht mehr.
0:18:17–0:18:20
Es war in Europa. Auf jeden Fall ein relativ hoher Betrag.
0:18:20–0:18:23
Und dann haben wir die ZKB angelegt und gesehen, wir haben die Zahlung geblockiert.
0:18:23–0:18:24
Ist die wirklich vollkommen?
0:18:25–0:18:27
Also auch da gibt es Sicherheitsmechanismen.
0:18:27–0:18:34
Ja, und das kann man natürlich auch dank Algorithmen erkennt man so ein bisschen
0:18:35–0:18:41
dubiose Transaktionen auch automatisch, ohne dass da immer wenn jemand gerade draufschauen müsste.
0:18:41–0:18:46
Wobei, ich habe auch schon gehört, dass die zum Teil etwas dumm sind.
0:18:46–0:18:53
Wenn du das Gefühl hast, es sei lustig, wenn du als Bemerkung oder Mitteilung
0:18:53–0:18:59
zu deiner Banktransaktion noch ein Gruss an Osama in den Laden hinschreibst, dann
0:19:00–0:19:02
wird sie auch blockiert.
0:19:02–0:19:08
Weil sie nicht so auf fragwürdigen Humor getrimmt ist.
0:19:11–0:19:16
Passwörter eigentlich eine lästige, aber doch nach wie vor eine gute Sache.
0:19:17–0:19:23
Ja, und ich glaube auch mit der Entwicklung, die nachher dazukommen ist,
0:19:24–0:19:27
Handy, Internetverfügbarkeit und so weiter ist dann das Spiel.
0:19:27–0:19:31
Wir haben jetzt gesagt, du bist relativ früh eingestiegen, hätte ich jetzt gesagt,
0:19:31–0:19:34
mit Passwortmanager. Ich bin ein paar Jahre später gekommen,
0:19:34–0:19:37
wo man dann eigentlich Software installiert hat, wo man gesagt hat,
0:19:37–0:19:41
man kann in diesen Programmen die Passwörter speichern.
0:19:42–0:19:49
Da gibt es jenisch die verschiedene, also ich sage jetzt mal LastPassWand, wie heisst dies?
0:19:50–0:19:53
Mein heisst KeyPass, das ist das Open Source.
0:19:53–0:19:57
Genau, da gibt es verschiedene Systeme, funktionieren eigentlich alle nach dem gleichen Prinzip.
0:19:57–0:20:02
Man hat eine Software, die man installieren kann und die Software auch zum Beispiel
0:20:02–0:20:05
im Browser als Add-on installieren.
0:20:05–0:20:09
Und dann kann ich immer auf eine zentrale Datenbank zugreifen,
0:20:09–0:20:11
wo meine Passwörter gespeichert sind.
0:20:11–0:20:16
Das heisst, auch wenn ich jetzt am Laptop mein Passwort ändere,
0:20:16–0:20:20
dann kann ich sagen, du musst es gleich aktualisieren. Es ist in dieser Software
0:20:20–0:20:23
und dann habe ich es überall auf dem neuesten Stand.
0:20:24–0:20:28
Und das habe ich gemerkt, wenn ich das bei den Leuten, bei meinen Kunden installiere,
0:20:28–0:20:30
es ist am Anfang ein Stolperer.
0:20:31–0:20:34
Sie schwimmen manchmal ein wenig, wenn es dann wieder kommt,
0:20:34–0:20:37
wollen sie die Passworte wirklich aktualisieren und so, dass sie nicht herauskommen,
0:20:37–0:20:40
was jetzt genau passiert oder wollen sie die Passworte speichern.
0:20:41–0:20:49
Aber es ist wirklich eine Hilfe, dass man das einführt und es hat ein bisschen
0:20:49–0:20:51
ein Genusch gegeben mit den Browsern, die das auch gemacht haben.
0:20:52–0:20:56
Man hat vor ein paar Jahren, ich weiss nicht mehr, wann das angefangen hat,
0:20:56–0:21:01
die Möglichkeit bekommen, die Passwörter, die man im Internet braucht,
0:21:01–0:21:04
für einen Online-Shop, direkt im Browser zu speichern. Also ein Chrome,
0:21:04–0:21:05
ein Edge, ein Firefox usw.
0:21:06–0:21:11
Die können Passwörter auch im Browser selber speichern. Ich bin nicht Fan von
0:21:11–0:21:17
dem, weil es dann halt nicht übergreifend ist, es ist dann nur in dem Browser drin.
0:21:17–0:21:19
Darum finde ich Passwortmanager eigentlich besser.
0:21:20–0:21:24
Aber es ist dort schon eine Erleichterung gekommen mit.
0:21:26–0:21:32
Passwortmanagement und halt, ja, dass man nicht immer das gleiche Passwort nimmt,
0:21:32–0:21:35
sondern auch mal abwechselt und ein bisschen kompliziertere Passwörter hat,
0:21:35–0:21:39
ohne dass man irgendwie wieder diese Wörter anstellen muss. Was soll ich den
0:21:39–0:21:41
Nutzer oder sich alles merken?
0:21:41–0:21:48
Ja, das ist absolut so. Wenn man sich fragt, was die sicherste Methode ist,
0:21:48–0:21:51
dann ist der Passwortmanager besser als der Browser.
0:21:53–0:21:59
Und das speichern. Aber der Browser ist besser als der gleiche Passwort.
0:21:59–0:22:01
Oder das Post-it oder so.
0:22:02–0:22:05
Und da gibt es inzwischen, wenn man zum Beispiel
0:22:07–0:22:13
Safari auf dem Mac gibt es inzwischen auch die separate Passwort-App.
0:22:14–0:22:17
Der hat seine Passwort-Verwaltung fast ein bisschen herausgelöst.
0:22:18–0:22:22
Und es gibt diese App auch für Windows. Wenn man das dort macht,
0:22:22–0:22:26
kann man das eigentlich auch gut eigenständig brauchen.
0:22:26–0:22:29
Die Passwort-Manager haben manchmal noch ein bisschen Zusatzfunktionen.
0:22:30–0:22:34
Man kann zum Beispiel gewisse Passwörter teilen mit anderen.
0:22:35–0:22:43
Das kann allerdings sogar auch über die iCloud geht das auch da kannst du auch Familienpasswörter
0:22:44–0:22:48
anlegen zum Beispiel was weiss ich was Netflix oder Spotify oder
0:22:48–0:22:53
so Sachen eben dass da jeder wirklich darauf zugreifen kann weil das andere
0:22:53–0:22:58
wenn du dann anfängst wieder natürlich so Passwörter rumschicken per Messenger
0:22:58–0:23:00
oder so oder im E-Mail das würde
0:23:01–0:23:04
ich schon gerade gar nicht machen, Passwörter per E-Mail rumschicken,
0:23:04–0:23:06
obwohl das natürlich auch gemacht
0:23:06–0:23:10
wird, dann aber bitte nicht noch mit dem Benutzernamen gleichzeitig
0:23:11–0:23:13
und mit wo das eingeben muss und so.
0:23:14–0:23:18
Das würde ich jetzt nicht machen, aber ja, zur Not kannst du ja vielleicht zwei,
0:23:18–0:23:22
wenn du das mal machst, zwei verschiedene Kanäle nehmen, das ist eigentlich
0:23:22–0:23:26
Passwort und das andere für Benutzer und so, darum herum ja.
0:23:27–0:23:32
Und ich glaube, jetzt kommt eine neuere, eine neue Generation,
0:23:32–0:23:36
die ich auch spannend Man findet, es ist einerseits Fingerabdruck.
0:23:37–0:23:38
Biometrie, ja. Genau.
0:23:41–0:23:45
Vor allem auf den Telefon sich jetzt schon mal durchgesetzt haben und auf den
0:23:45–0:23:46
Laptop jetzt so langsam kommt.
0:23:46–0:23:52
Das heisst, ich kann irgendwo meine Passwörter auf dem auf dem Gerät oder im
0:23:52–0:23:54
Dienst oder was immer gespeichern.
0:23:54–0:23:58
Ich muss aber dort dann nicht mehr das irgendwie mit einem anderen Passwort
0:23:58–0:23:59
entschlüsseln, sondern kann
0:23:59–0:24:02
eigentlich meinen Finger anheben und anhand des Fingers erkennt er das.
0:24:03–0:24:09
Oder kann anhand des Fingers halt irgendwie auf die Passwörter zugreifen.
0:24:09–0:24:16
Ja, das ist auch nicht mehr so brandneu, also das gibt es seit 2013,
0:24:16–0:24:20
das waren die ersten Geräte, die das konnten.
0:24:20–0:24:26
Und da hat es natürlich eine grosse Diskussion gegeben, das Passwort kannst
0:24:26–0:24:29
du ändern, aber deinen Fingerabdruck eben nicht.
0:24:29–0:24:33
Und darum kannst du sagen, wenn der mal kompromittiert ist, was machst du dann
0:24:33–0:24:37
eigentlich? Das waren die Überlegungen, du kannst ihn auch nicht verstecken.
0:24:37–0:24:42
Wenn jemand mal den hat, kann er dich identifizieren, ob du jetzt willst oder nicht.
0:24:42–0:24:45
Das waren die Diskussionen. Aber aus heutiger Sicht muss man sagen,
0:24:46–0:24:49
die Bedenken sind alle verschwunden.
0:24:49–0:24:52
Ich weiss nicht, ob sie verschwunden sind. Vielleicht haben wir sie einfach ignoriert.
0:24:52–0:24:59
Ja, wir haben gefunden, am Schluss gewinnt meistens dann doch irgendwie der Komfort.
0:25:00–0:25:05
Wenn du jedes Mal an deinem Handy die da deinen Passcode eintippen.
0:25:05–0:25:09
Genau, drehenst du auch durch. Das ist dann halt gleich Bequemlichkeit.
0:25:09–0:25:10
Genau, genau.
0:25:10–0:25:17
Und mit was ich jetzt viel konfrontiert bin, ist das Windows Hello. Ja, ich kenne das auch.
0:25:19–0:25:23
Das ist, was ist das? Der Dienst von Microsoft zum Passwörter.
0:25:24–0:25:25
Es ist der Fingerabdruck.
0:25:25–0:25:27
Authentifizierung einfach.
0:25:27–0:25:33
Es ist der Fingerabdruck unter Windows, aber mit der Gesichtserkennung, Kennwort oder PIN.
0:25:35–0:25:40
Das Windows speichert meine Passwörter und fragt mich dann ab und kann zum Beispiel
0:25:40–0:25:42
mit der Gesichtserkennung dann auf das zugreifen.
0:25:42–0:25:47
Also auch wieder zu einem Teil, Biometrie, was ich dort halt bemängle,
0:25:47–0:25:52
ist, dass ich für das Windows Hello einen Pin geben kann, wie 1,
0:25:52–0:25:54
2, 3, 4 und das wird akzeptiert.
0:25:54–0:25:55
Ja, der frisst er, okay.
0:25:56–0:25:59
Man muss wirklich gar nichts machen.
0:26:00–0:26:04
Das ist ein bisschen seltsam, ja. Können wir vielleicht die Latte ein bisschen höher legen?
0:26:04–0:26:12
Aber ich würde sagen, wahrscheinlich, wenn du dein Windows-Gerät in einem Unternehmensumfeld
0:26:12–0:26:16
hast, dann kannst du auch einen besseren PIN erzwingen.
0:26:17–0:26:22
Und was ich eigentlich spannend finde, ist die ganze Geschichte von Passwörtern
0:26:22–0:26:29
mit Abbrechen, Umgehen zu sehr komplexen Passwörtern, die teilweise Biometriedaten sind.
0:26:30–0:26:37
Dort gibt es immer die Gratwanderung zwischen Sicherheit und Bequemlichkeit.
0:26:38–0:26:42
Wo man immer konfrontiert ist, wo man merkt, wenn man es sicher machen will,
0:26:43–0:26:47
dann ist es mega mühsam und das will niemand. Also machen wir Kompromisse und
0:26:47–0:26:50
sagen, okay, dann machen wir weniger sicher.
0:26:51–0:26:56
Aber das ist bequem. Das war immer der Weg, dass man dann so ist,
0:26:56–0:26:57
es ist dann halt gleich einfacher.
0:26:58–0:27:03
Es gibt ein Beispiel von den Passwortmanagern, wo man eigentlich jedes Mal,
0:27:03–0:27:06
wenn man den PC neu startet, entsperren muss.
0:27:07–0:27:11
Man kann aber in vielen Programme sagen, ich möchte das nicht machen.
0:27:11–0:27:13
Der Passwortmanager ist einfach immer aktiv.
0:27:14–0:27:16
Und das ist dann auch so, wenn jemand an einem PC sitzt, kann er einfach alle
0:27:16–0:27:21
Passwörter anzeigen lassen. Aber ihr spart euch dafür, bei jedem Start das Passwort-Neu-Ziht.
0:27:21–0:27:26
Das mache ich jetzt zum Beispiel auch, dass mein Passwort-Manager nach einer
0:27:26–0:27:30
gewissen Zeit der Inaktivität einfach sich sperrt.
0:27:31–0:27:36
Das würde ich auch empfehlen. Ich laufe manchmal auch im Büro.
0:27:36–0:27:40
Eigentlich habe ich das Windows-Taste L für die Sperrung schon drin,
0:27:40–0:27:45
aber dann machst du es doch wieder nicht. Dann könnte natürlich irgendein Kollege
0:27:45–0:27:49
schnell irgendeinen Trojaner installieren oder so.
0:27:50–0:27:56
Und ich glaube, das nächste, was kommen wird, ist, das Passwort wird ganz verschwinden.
0:27:56–0:27:59
Dass man das nicht mehr in dieser Form braucht, sondern dass eigentlich nur
0:27:59–0:28:02
noch die Authentifizierung über ein zweites Gerät läuft.
0:28:03–0:28:07
Was jetzt so ein bisschen langsam reinschleicht, teilweise, dass ihr euer Bedienst
0:28:07–0:28:09
registrieren könnt und eigentlich gerade kommt,
0:28:11–0:28:14
ChatGPT macht das, glaube ich. Wenn du die registriert, kannst du sagen,
0:28:14–0:28:17
schick mir einfach einen Code auf meine Mailadresse und wir müssen nicht einmal
0:28:17–0:28:18
ein Passwort festlegen.
0:28:18–0:28:21
Und ich glaube, das wird irgendwann kommen, dass es einfach heisst,
0:28:21–0:28:25
du brauchst einfach ein zweites Gerät oder ein Gerät, die dir in der Nähe will,
0:28:25–0:28:27
die dich dann authentifizieren kann.
0:28:27–0:28:31
Aber eigentlich musst du gar kein Passwort mehr haben, sondern einfach einen
0:28:31–0:28:35
Zugriff auf irgendein anderes Gerät, um zu bestätigen.
0:28:35–0:28:39
Und was wir natürlich auch noch haben, sind die Passkeys.
0:28:40–0:28:43
Die funktionieren so, dass man die nicht mehr selber vergibt,
0:28:43–0:28:48
sondern die vergibt eigentlich das Gerät, den Computer für einen selber.
0:28:48–0:28:52
Und das ist dann so an die Authentifizierung gekoppelt. Dass man sagen kann,
0:28:53–0:28:56
wir wissen, wer du bist. Wir können sicherstellen, dass der richtig vor dem
0:28:56–0:28:59
Computer sitzt, an dem, den er braucht.
0:29:00–0:29:06
Und dann ersparen wir dir die Arbeit, das Passwort dir auszudenken und zu merken,
0:29:06–0:29:09
sondern managert das automatisch.
0:29:09–0:29:14
Das gibt es seit ein paar Jahren. Inzwischen ist die Technologie eigentlich so durchgedrungen.
0:29:14–0:29:18
Die gibt es überall. Es gibt inzwischen sogar die Möglichkeit,
0:29:18–0:29:21
dass wenn du am Windows sitzt und den Passkey aber auf dem
0:29:22–0:29:26
iPhone drauf hast, also auf dem Telefon, dass du dich trotzdem kannst unter
0:29:26–0:29:29
Windows mit dem Passkey, der auf dem Telefon gespeichert ist,
0:29:30–0:29:35
anmelden, indem er ein QR-Code abfüttet.
0:29:37–0:29:42
Das ist recht komfortabel. Das funktioniert gut. Man muss verstehen,
0:29:43–0:29:45
Dass man in die Falle einläuft.
0:29:46–0:29:51
Aber es erhöht die Sicherheit. Sicherheit sehr.
0:29:51–0:29:55
Und es gibt immer noch so die Horrorvorstellung, dass wenn irgendwann mal der
0:29:55–0:29:59
Quantencomputer kommt, der so viel schneller rechnet, dass dann einfach alle
0:29:59–0:30:03
Passwörter sofort obsolet sind, weil einfach
0:30:05–0:30:07
die das Problemlos knacken können.
0:30:07–0:30:11
Und dann könnte man sagen, mit so einer Infrastruktur wie den Passkeys könnte
0:30:11–0:30:17
man dann auch in so einem Fall das Level hochschrauben, ohne dass wir dann 500
0:30:17–0:30:21
Stellungen auf den Kodi tippen müssen.
0:30:21–0:30:29
Ja, also das ist die Reise durch die Passwörter, wo wir waren und wo wir heute
0:30:29–0:30:31
stehen. Tschüss miteinander.
0:30:31–0:30:31
Ciao miteinander.

Ein Passwort mit sechs Nullen und zwei Siebnern: Das war für Kevin einst maximale Sicherheit. Matthias hingegen fand, er schlage jedem Hacker ein Schnippchen, wenn er im Wort «Maschendrahtzaun» das T durch ein Pluszeichen ersetze. Und wer erinnert sich noch an Windows 98? Dort konnte man sich der Passworteingabe nach dem Start durch einen Klick auf den «Abbrechen»-Knopf entziehen.

Heute rächt sich solcher Schlendrian bitter: Wir lesen, dass in Dänemark Millionen von Personendaten abhandenkamen, weil ein Administrator anscheinend das Passwort «123456» benutzte. Die Frage im Titel beantwortet sich daher einfach: Indem man das Passwort «123457» benutzt.

In dieser Folge setzen wir bei den unschuldigen Zeiten in den 1990er-Jahren an und unternehmen eine Zeitreise durch die Geschichte der Passwortsicherheit: von den ersten Mailkonten und Excel-Listen voller Zugangsdaten über immer absurdere Passwortregeln bis zu Passwortmanagern und Zwei-Faktor-Authentifizierung. Wir erinnern uns an die Papierlisten der Banken, erklären, weshalb auch ein sechsstelliger Sicherheitscode vor Phishing nicht unbedingt schützt, und diskutieren den ewigen Konflikt zwischen Sicherheit und Bequemlichkeit.

Zum Schluss blicken wir in eine Zukunft, in der wir uns keine Passwörter mehr ausdenken müssen. Fingerabdruck, Gesichtserkennung, «Windows Hello» und Passkeys versprechen mehr Sicherheit bei weniger Aufwand. Verspricht das maximalen Komfort bei maximaler Sicherheit? Wir bleiben skeptisch.

Die Links zur Episode

Datenschutz-Plaudereien über Passwörter

Tipps von Matthias

Weitere Nerdlinks zum Thema

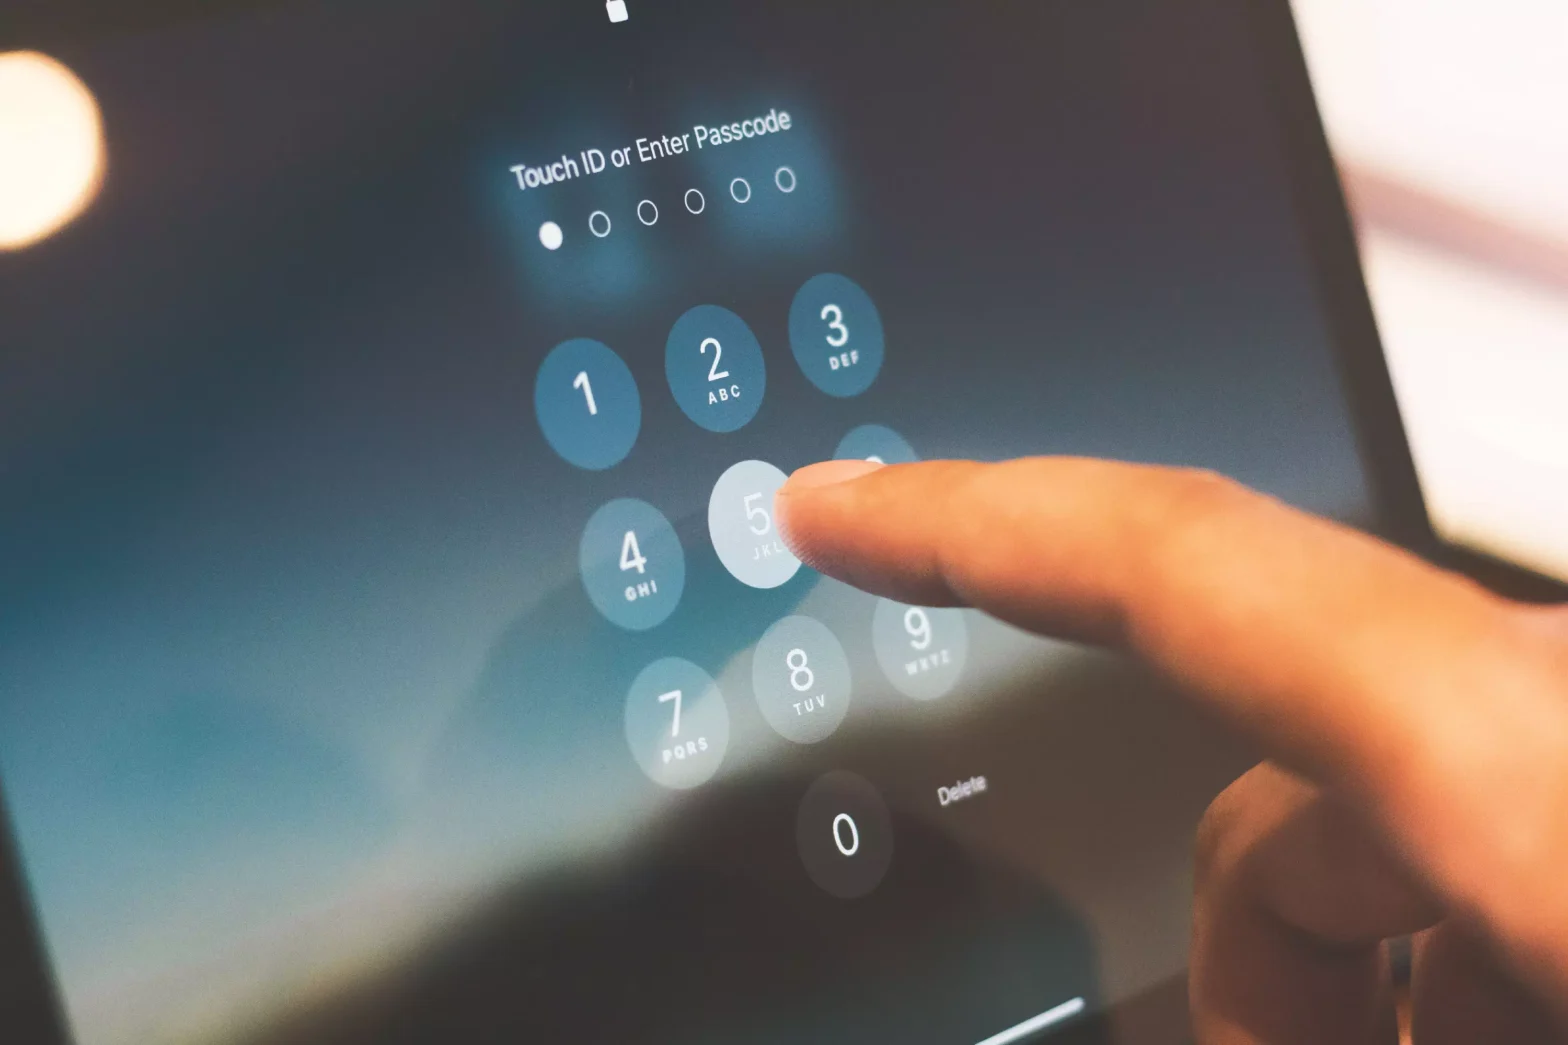
Beitragsbild: Mit dem gleichen Code wurden in Kopenhagen auch die Daten der Bürgerinnen und Bürger geschützt (indra projects, Pexels-Lizenz).

Veröffentlicht von Matthias

Nerd since 1971.

Schreibe einen Kommentar

Deine E-Mail-Adresse wird nicht veröffentlicht. Erforderliche Felder sind mit * markiert